

IBMs sikkerhedsforskere annoncerede for nylig opdagelsen af en ny malware-familie kaldet "ZeroClear ", skabt af den iranske hackergruppe APT34 i samarbejde med xHunt . Denne malware er rettet mod industri- og energisektoren i Mellemøsten. Forskerne afslørede ikke navnene på ofrenes virksomheder, men offentliggjorde en detaljeret rapport på 28 sider, der analyserede malwaren .
ZeroClear påvirker kun Windows, fordi, som navnet beskriver, bruges programdatabasestien (PDB) i den binære fil til at udføre et destruktivt angreb, der overskriver master boot record (MBR) og partitioner på kompromitterede Windows-maskiner.
ZeroClear er kategoriseret som malware med en adfærd, der minder noget om "Shamoon" (malware, der blev diskuteret bredt, fordi den blev brugt til angreb på olieselskaber helt tilbage fra 2012). Selvom Shamoon og ZeroClear har lignende funktioner og adfærd, siger forskere, at de to er separate og forskellige stykker malware.
Ligesom Shamoon-malwaren bruger ZeroClear også en legitim harddiskcontroller kaldet "RawDisk by ElDos" til at overskrive master boot record (MBR) og diskpartitioner på de målrettede computere, der kører Windows.
Selvom ElDos -driveren ikke er signeret, formår malwaren at udføre den ved at indlæse en sårbar, men usigneret VirtualBox-driver og udnytte den til at omgå signaturverifikationsmekanismen og indlæse den usignerede ElDos-driver.
Denne malware anvendes via brute-force-angreb for at få adgang til svagt sikrede netværkssystemer. Når angribere inficerer målenheden, spreder de malwaren på tværs af virksomhedens netværk som det sidste trin i infektionsprocessen.
”ZeroCleare-rengøringsmidlet er en del af den sidste fase af det samlede angreb. Det er designet til at implementere to forskellige former, tilpasset til 32-bit og 64-bit systemer.
Den generelle strøm af begivenheder på 64-bit maskiner inkluderer brug af en sårbar signeret driver og derefter udnyttelse af den på målenheden for at give ZeroCleare mulighed for at omgå Windows-hardware-abstraktionslaget og omgå nogle operativsystemsikkerhedsforanstaltninger, der forhindrer de usignerede drivere, der kører på 64-bit maskiner '', læser IBM-rapporten.
Den første controller i denne kæde kaldes soy.exe og er en modificeret version af Turla-driverindlæseren.
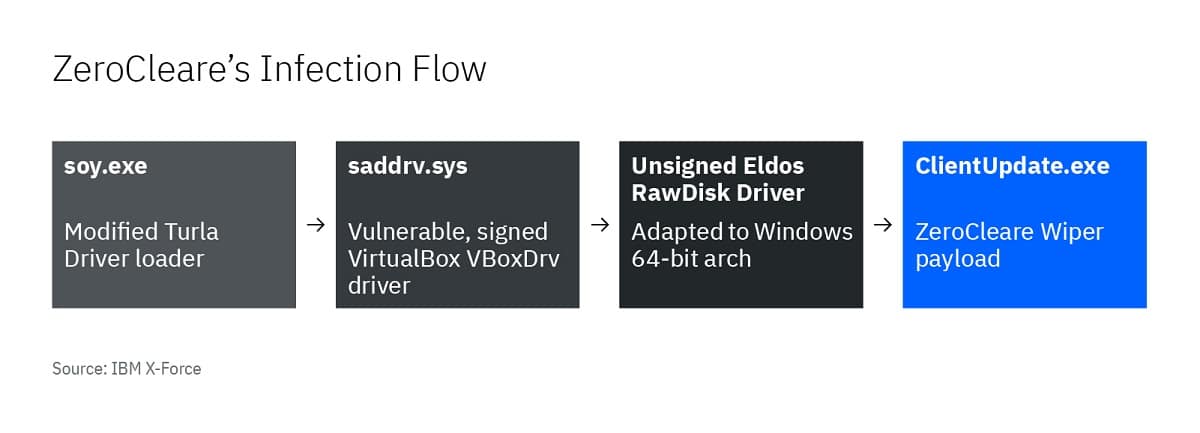
Denne driver bruges til at indlæse en sårbar version af VirtualBox-driveren , som angribere udnytter til at indlæse EldoS RawDisk-driveren. RawDisk er et legitimt værktøj, der bruges til at interagere med filer og partitioner, og blev også brugt af Shamoon-angriberne til at få adgang til MBR.
For at få adgang til enhedens kerne bruger ZeroCleare en bevidst sårbar driver og ondsindede PowerShell / Batch-scripts til at omgå Windows-kontroller. Ved at tilføje disse taktikker spredte ZeroCleare sig til adskillige enheder på det berørte netværk og såede frøene til et destruktivt angreb, der kunne påvirke tusindvis af enheder og forårsage afbrydelser, der kunne tage måneder at komme sig fuldt ud, "
Selvom mange af de APT-kampagner, som forskere afdækker, fokuserer på cyberspionage, udfører nogle af de samme grupper også destruktive operationer. Historisk set har mange af disse operationer fundet sted i Mellemøsten og har været rettet mod energiselskaber og produktionsfaciliteter, som er vitale nationale aktiver.
Selvom forskere ikke endeligt har identificeret nogen specifik organisation, der er ansvarlig for denne malware, antydede de oprindeligt, at APT33 var involveret i skabelsen af ZeroClear.
Og senere hævdede IBM, at APT33 og APT34 oprettede ZeroCleare, men kort efter at dokumentet blev frigivet, blev tilskrivningen ændret til xHunt og APT34, og forskerne indrømmede, at de ikke var XNUMX procent sikre.
Ifølge forskere er ZeroClear-angreb ikke opportunistiske og synes at være målrettede operationer mod specifikke sektorer og organisationer.